GMOインターネットへ
以下に、なぜこうなったのか、これから何が起きるのかを説明する。
最終更新:
声明
GMOグループへ27日正午(日本時間)までに、我々が要求する100万ドル($1M)を支払えば、顧客に対するランサムウェア攻撃や、その他の情報公開は行わない。
「お名前VPS」利用者の皆様へ一部の顧客は、GMOから「ダウンロードしたRDPファイルを削除するように」との勧告を受けているようですが、そのファイルは使用せずとも、大切に保管しておいてください。なぜなら、我々の行動に関連して、皆さんが集団訴訟で勝訴するための強力な証拠となるからです。
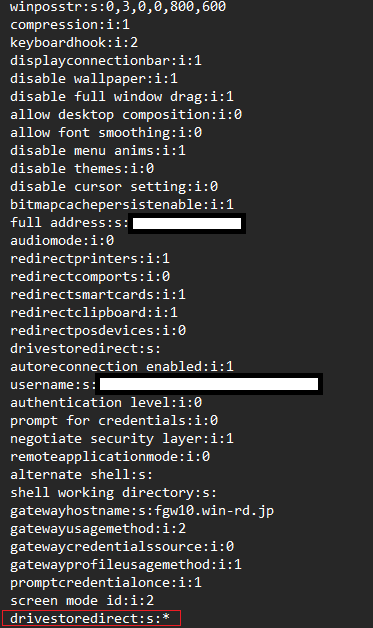
ファイルをメモ帳(Notepad)で開き、以下の箇所を確認して提出してください。
最終通告
私たちはGMOグループに対し、に 同グループの過失を公表する旨、最終的なメッセージを送付しました。
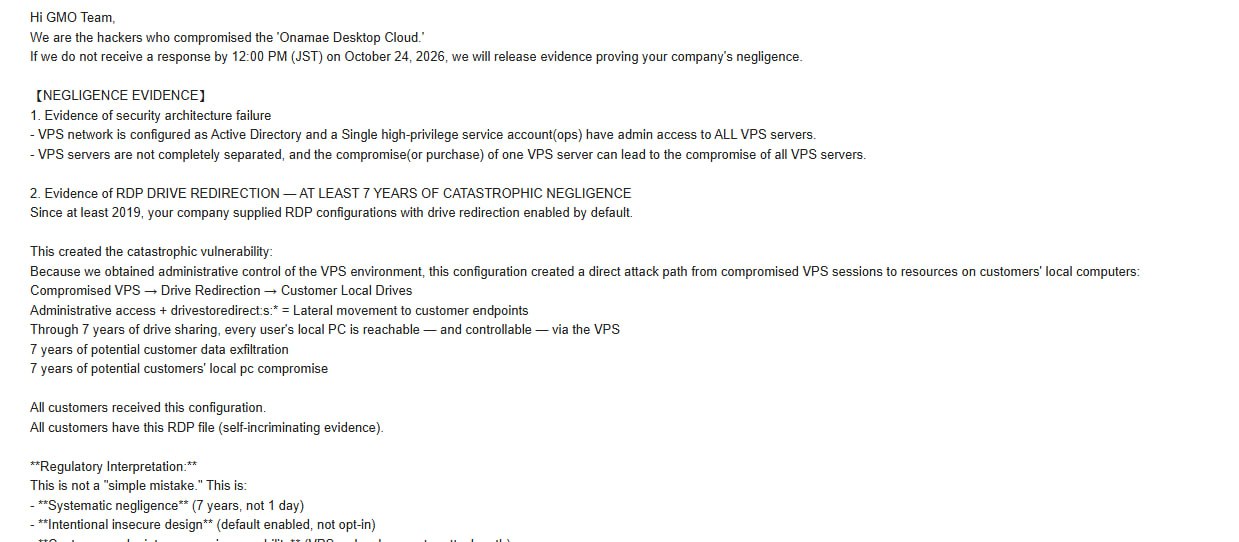
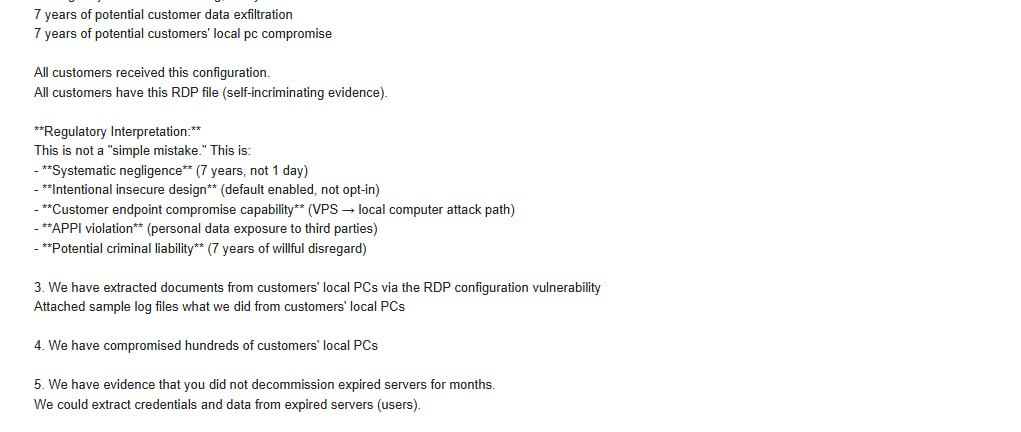
彼らは、私たちがその過失を公表する予定時刻の10分前になって、告知を発表しました。
実例公開
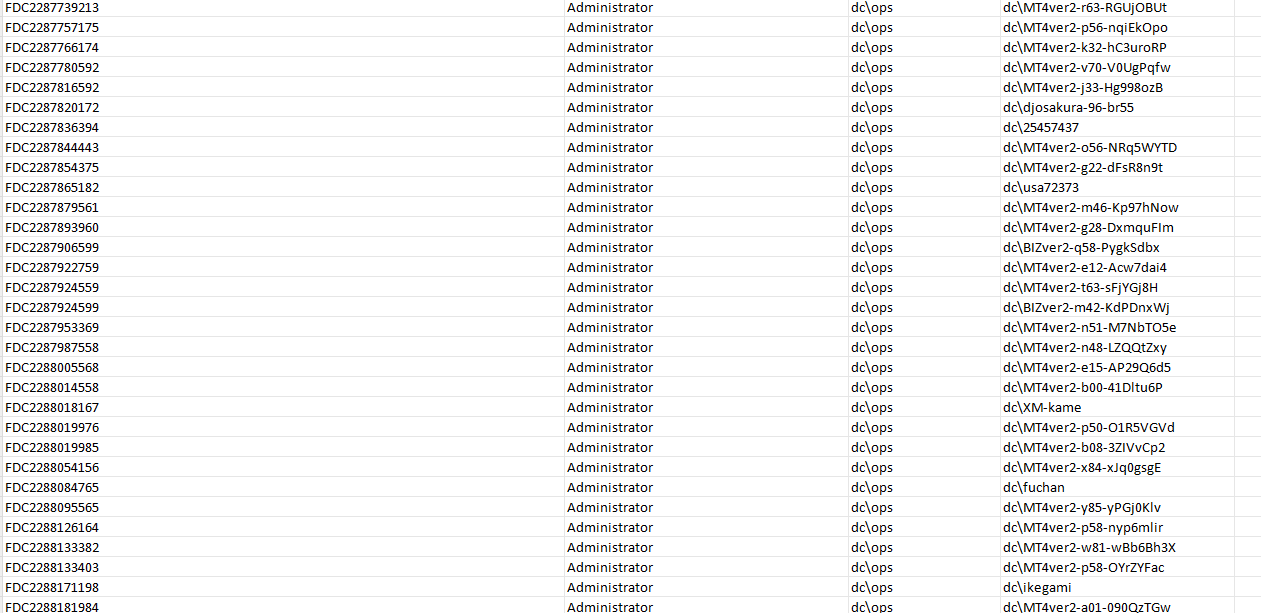
我々が保有しているデータの実例を、そのままダウンロードできる形で公開する。
中身を確認すれば、GMOが何を失ったのかが分かる。
- VPSおよび自宅PCから取得したデータ(一部)
GMOの過失
私たちは、今回のハッキング事案がどのように発生したのか、その経緯を顧客の皆様にお伝えします。
そこには、GMOグループによる意図的な過失が存在していました。
ネットワークはどのように脆弱だったのか
VPSネットワークが「Active Directory」環境で構成されていましたが、これは本来、VPSネットワークには決して使用すべきではない構成です。
言い換えれば、あるVPSサーバーから別のVPSサーバーへと移動できる経路が存在していたということです。
さらに、すべてのVPSサーバーに対して管理者権限を持つアカウントが存在していました。
サポートチームのエンジニアがユーザーのPCに接続した際、そのユーザーは当該アカウントの認証情報を取得できてしまう状態でした。
その認証情報があれば、他のすべてのVPSサーバーにも接続できるため、ネットワーク全体を掌握することが可能となります。
VPSネットワークが侵害された経緯は、まさにこの通りです。
顧客のローカルPCは、どのようにリスクにさらされたのか
顧客が「お名前デスクトップ(Onamae Desktop)」のVPSに接続する際には、RDPファイルが使用されます。
彼らが提供するそのRDP設定ファイルに問題がありました。
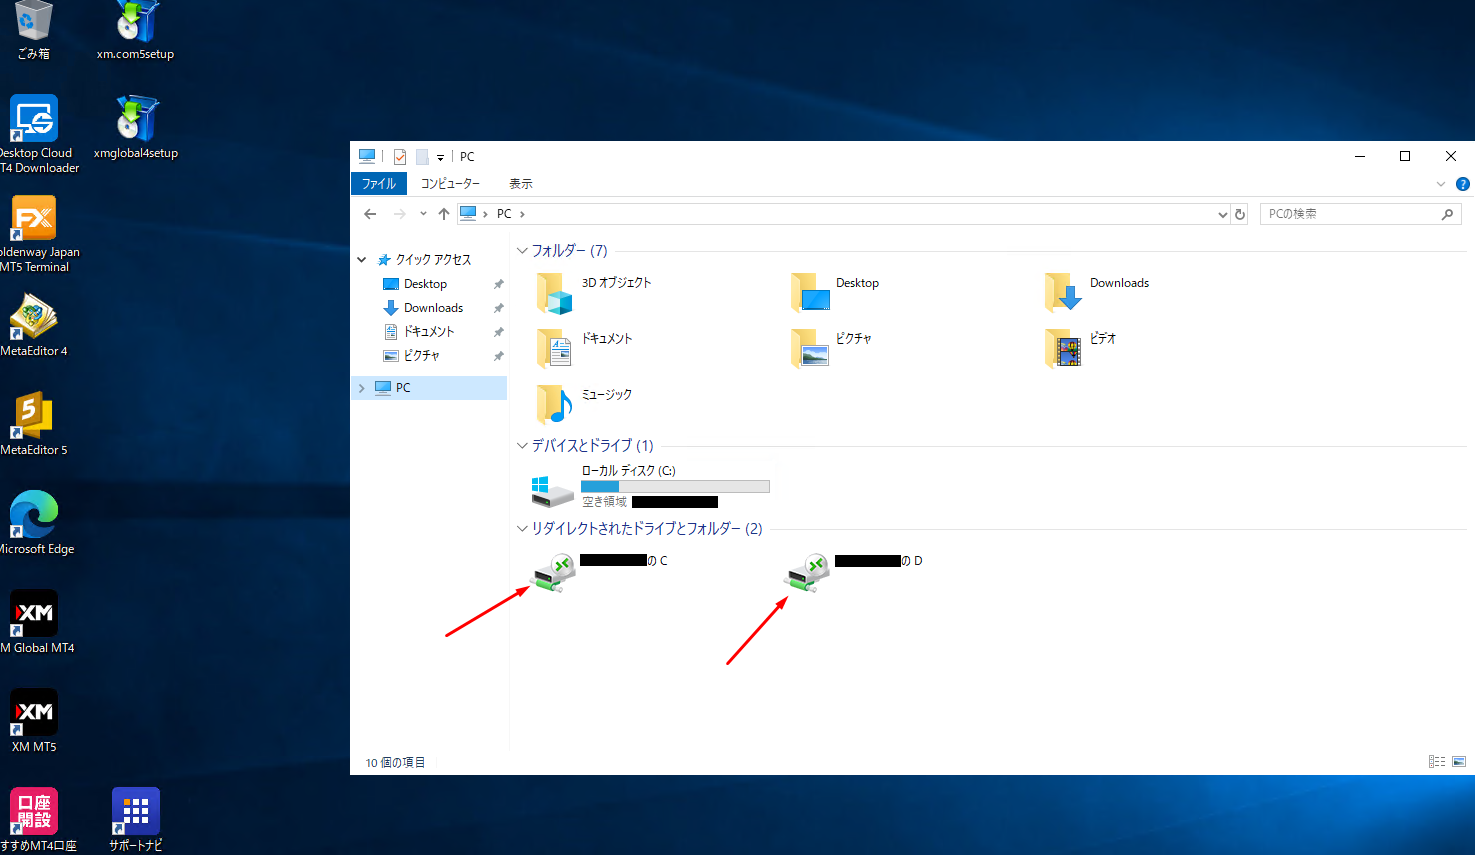
RDPファイル内で「ドライブのリダイレクト」が有効になっていたため、ユーザーがVPSに接続すると、ローカルPCのドライブが(オプションではなく)デフォルトで共有される設定になっていたのです。
これにより、VPSサーバーから顧客のローカルPCへと直接つながる経路が生まれていました。
私たちはすべてのVPSサーバーを侵害したため、顧客のローカルPCすべてにアクセスできる状態にありました。
私たちは顧客のローカルPCからデータを抽出し、さらにバックドアを設置しました。
顧客はどれくらいの期間、このリスクにさらされていたのか
7年以上にわたります。
この脆弱なネットワーク構成は、少なくとも2019年時点ですでに設定されていました。
GMOのウェブサイトからダウンロードできるRDPファイルを確認すれば、そのファイルが脆弱であることを実際に確かめることができます。
この構成を設定したのは誰か? GMOグループか、それとも「お名前デスクトップ」か?
2025年1月まで、VPSはGMOグループが直接運営していました。
したがって、この構成は「お名前デスクトップ(Onamae Desktop)」ではなく、GMOグループによって設定されたものです。
期限切れのサーバーはどのように管理されていたか?
ユーザーが解約手続きを行っても、サーバーは即座に停止(廃止)されませんでした。次の注文が入るまで、解約済みのサーバーが稼働し続けていたのです。
そのため、解約済みのサーバーが数ヶ月間も稼働し続けており、常に数千台もの解約済みサーバーがアクティブな状態でした。
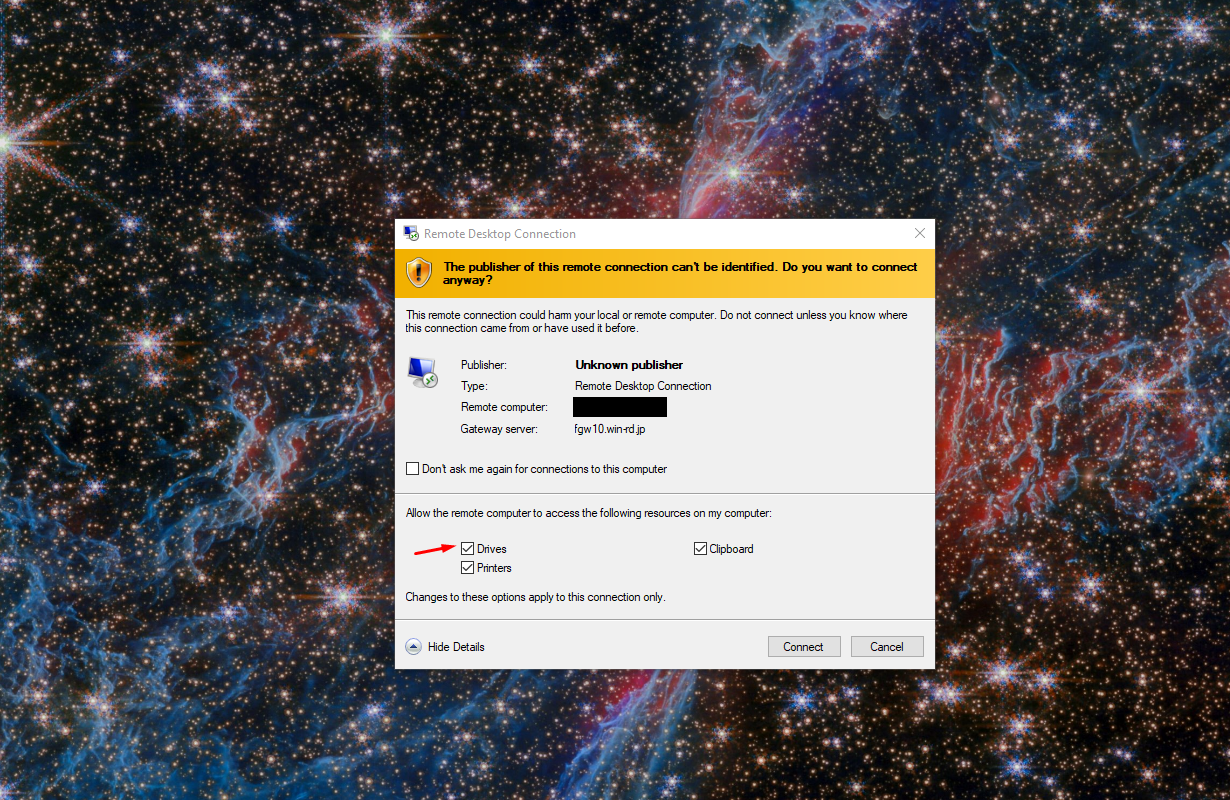
証拠:RDP設定ファイル
以下は、実際に配布されているRDPファイルの該当箇所である。ドライブのリダイレクトが既定で有効になっていることが確認できる。
次の行動
我々が最初のメッセージでGMOグループに伝えた内容は以下の通りです。
個々の顧客に対してランサム攻撃(身代金要求攻撃)を行います。
我々が侵害した顧客の自宅PCを暗号化します。また、顧客に対して 「この攻撃は貴社のセキュリティ不備と、身代金の支払い拒否が原因である」 と伝えるメールを送ります。
もし支払いに応じない場合:
ブラウザの閲覧履歴や機密データを、以下の宛先に送信します。
- 顧客のメール連絡先に登録されている知人・関係者
- 家族
- ビジネス上の連絡先
MT4/MT5アカウントの全認証情報(メールアドレスおよび残高を含む)を公開します。
ブラウザ上の全データおよび機密データ(VPSおよび自宅PCから取得したもの)を公開します。
実際に攻撃を実行するのか?
はい、ランサム攻撃を実行します。我々は予告した通りに行動します。
PCが暗号化される前にデータをバックアップする時間は与えますが、その猶予はわずかです。
どのようなデータを保有しているか?
- ブラウザの閲覧履歴
- 認証情報
- MT4/MT5アカウントの認証情報(メールアドレスおよび残高を含む)
- 口座数 約14万
- うちリアル口座 9万以上
- うちデモ口座 5万以上
- VPSおよび自宅PCから取得した個人データや情報
我々を止めることは可能か?
はい、可能です。GMOにはそれができます。